Hackare kapar HBO Max:s Reddit-konto
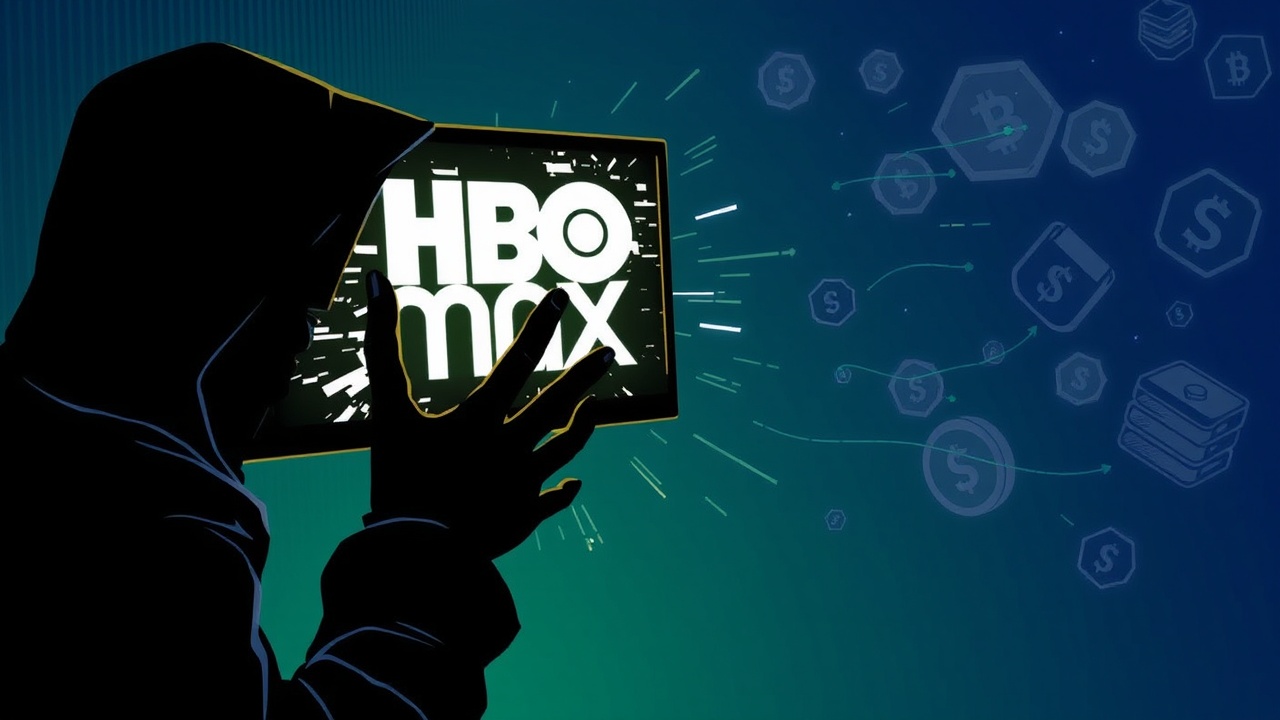
Hackare kapade streamingtjänsten HBO Max:s verifierade Reddit-konto tidigare denna månad och använde det för att köra 108 skadliga annonser under två dagar, varnar cybersäkerhetsexperter. I sin rapport på måndagen kopplar forskare från cyberbrottslighetsintelligensföretaget Hudson Rock samman kontotagandet med en bredare operation som riktar sig mot lösenord och information om kryptovaluta-plånböcker.
”Incidenten uppmärksammades av Alex Cutts i subreddit r/cybersecurity. När de bläddrade på plattformen stötte de på en officiell Reddit-annons författad av det verifierade kontot u/hbomax,” skrev Hudson Rock.
”Annonsen marknadsförde aggressivt en inbyggd macOS-applikation för HBO Max, en fristående applikation som för närvarande inte existerar.” Istället för att tillhandahålla en installerare instruerade webbplatsen besökare att öppna Terminal på en Mac, eller Run eller PowerShell på Windows, och klistra in ett kommando som kunde infektera deras dator.
Teknik och risker
Tekniken, känd som ClickFix, döljer skadliga kommandon som rutinåtgärder för att installera programvara, åtgärda fel eller bevisa att en besökare är mänsklig. Det kapade kontot gav dessa instruktioner det uppenbara stödet från ett igenkännbart företag. Forskare döpte operationen ”PasteSwitch” och varnade för att dess leveranssystem verkar anpassa sig till besökarens enhet och den programvara som annonseras.
Observerade Mac-payloads inkluderade MacSync och Atomic macOS (AMOS), informationsstjälande malware designat för att stjäla känslig information. Rapporterade mål inkluderade webbläsaruppgifter, Telegram-data, Apple Notes, sparade lösenord och återställningsfraser för kryptovaluta-plånböcker.
”Dessa klippare använde Binance Smart Chain (BSC) kontrakt som föränderliga C2 dead drops,” skrev forskarna och förklarade att malware kontrollerar Binance Smart Chain-kontrakt för den senaste adressen till hackarnas kontrollserver.
Hackare kan sedan uppdatera den adressen när de byter servrar, vilket gör att malware kan fortsätta att hitta dem. Den bredare operationen kopplades också till kryptovaluta-klippare som ersätter en kopierad plånboksadress med en som kontrolleras av en angripare. En offer som klistrar in den ersatta adressen utan att kontrollera den kan skicka medel till fel mottagare. Stulna återställningsfraser utgör en separat risk eftersom de kan ge angripare kontroll över den associerade plånboken.
Reaktioner och utredningar
Enligt cybersäkerhetsföretaget Malwarebytes pausade Reddit-administratörer annonserna och inledde en säkerhetsutredning efter att ha fått rapporter. Rapporten fastställde inte hur kontot hade komprometterats eller hur många personer som hade infekterats. Den beskrev en Reddit-kontokapning, utan bevis för en överträdelse av HBO Max:s streamingtjänst.
ClickFix har dykt upp i andra nyligen kampanjer som riktar sig mot kryptovalutaanvändare. I augusti identifierade forskare nästan 2 000 komprometterade WordPress-webbplatser som stödde en malware-operation som använde falska verifieringsuppmaningar och kunde stjäla plånboksinformation. Microsoft-forskare beskrev också en separat kampanj som använde falska CAPTCHAs för att lura Windows-användare att köra skadliga kommandon, med instruktioner hämtade genom BNB Chain.